Светът на технологиите през 2026 година ни предлага неограничени възможности, но успоредно с тях се развиват и методите на дигиталните престъпници. Днес киберсигурността не е тема само за ИТ специалисти, а за всеки човек, който притежава смартфон и банкова сметка. Когато извършвате ежедневен вход в НАП с ПИК, вие отваряте врата към вашите най-чувствителни данни, което изисква максимална бдителност срещу фалшиви съобщения и подвеждащи сайтове.
Какво е фишинг атака и защо е толкова ефективна
За да се защитим, първо трябва да разберем основите. Най-просто казано, какво е фишинг атака? Това е форма на социално инженерство, при която нападателят се представя за легитимна институция – банка, държавна агенция или популярна онлайн платформа. Целта е да ви подтикне да разкриете поверителна информация като пароли, номера на кредитни карти или лични идентификационни кодове.
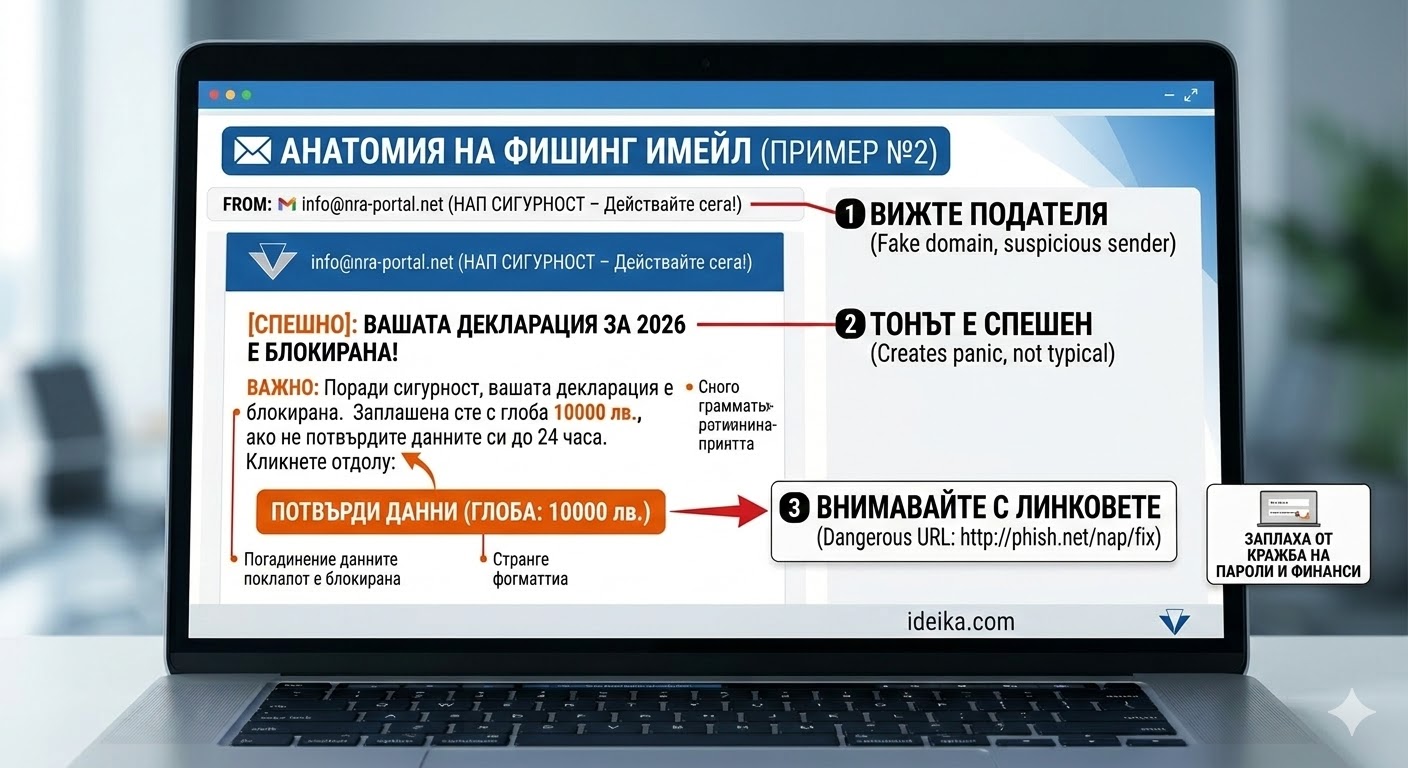
Според подробната информация в Wikipedia за фишинг, тези измами разчитат на психологически трикове. Хакерите често използват чувството за спешност или страх – например съобщение, че профилът ви ще бъде блокиран или че имате неплатена глоба, която изисква незабавна проверка. Именно този елемент на изненада прави модерните фишинг атаки толкова успешни дори срещу внимателни потребители.
Как се прави фишинг атака от страна на хакерите
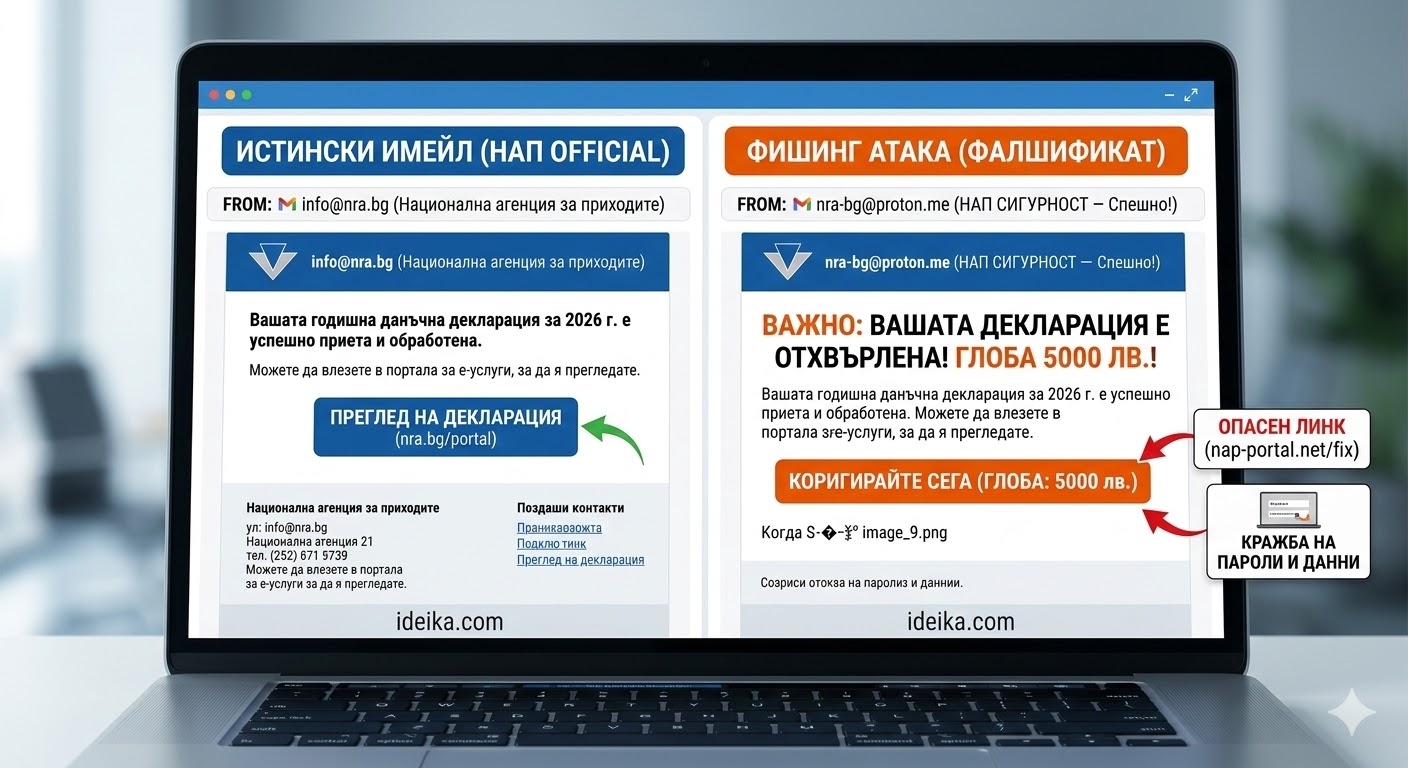
Може би се питате как се прави фишинг атака в технически план? Процесът обикновено започва със създаването на копие на истински уебсайт. Престъпниците регистрират домейн, който визуално много прилича на оригиналния (например nra-bg.info вместо nra.bg). След това те изпращат хиляди автоматизирани имейли или SMS-и, които насочват жертвите към този фалшив адрес.
След като потребителят въведе данните си в това „огледало“, те се записват директно в базата данни на хакера. Модерните фишинг атаки през 2026 г. използват дори изкуствен интелект, за да генерират перфектен правопис и граматика, което прави разпознаването на измамата много по-трудно в сравнение с миналото.
По какъв начин да разберем дали сме станали жертва на фишинг атака
Често хората разбират, че са били подведени, твърде късно. Има обаче ясни знаци, които показват, че сте жертва на фишинг атака. Ако забележите необичайни имейли, които ви благодарят за „промяна на паролата“, която не сте извършвали, или ако видите трансакции в банковото си извлечение, които не разпознавате, действайте веднага.
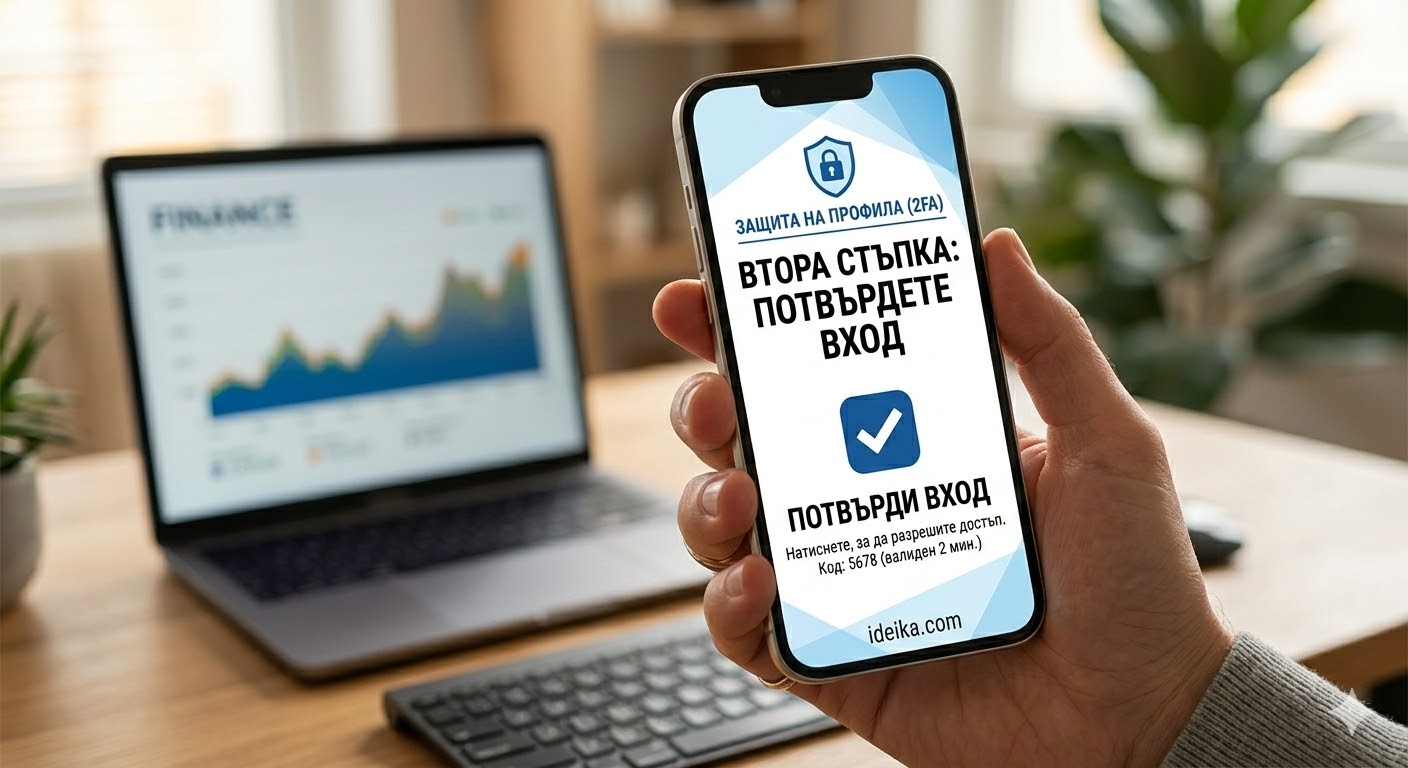
Друг признак, че сте жертва на фишинг атака, е получаването на кодове за двуфакторна автентикация (2FA) на телефона ви, без да сте се опитвали да влизате в профилите си. Това означава, че хакерите вече имат паролата ви и се опитват да преодолеят последната защитна бариера.
Как да реагираме веднага ако сме жертва на фишинг атака
Ако осъзнаете, че току-що сте въвели данните си в съмнителен сайт, всяка секунда е ценна. Ето стъпките (how to), които трябва да предприемете:
- Сменете паролите си: Направете го веднага от устройство, за което сте сигурни, че е защитено. Започнете от имейла си, тъй като той е „ключът“ за възстановяване на всички останали профили.
- Свържете се с банката: Ако сте въвели данни от карта, блокирайте я незабавно през мобилното приложение или по телефона.
- Прегледайте активните сесии: Влезте в профилите си в социалните мрежи и Google, и „изхвърлете“ всички непознати устройства, които са логнати.
- Уведомете институцията: Ако сте станали жертва на фишинг атака, имитираща НАП или банка, информирайте ги. Това помага за блокирането на фалшивия сайт и предпазва други хора.
Защо фишинг атаки често имитират съобщения от държавни институции
Институции като НАП, НОИ и МВР притежават висок авторитет. Хакерите знаят, че ако получите имейл от „НАП“, вие вероятно ще го отворите веднага. Най-честите фишинг атаки включват обещания за възстановяване на данъци или заплахи за запори. Помнете, че официални институции никога няма да поискат от вас да изпратите паролата си или да влезете в портала им чрез линк, изпратен в тялото на имейла. Винаги въвеждайте адреса ръчно в браузъра си.
Превенция и дигитална хигиена през 2026 година
Най-добрата защита срещу фишинг атаки е образованието и вниманието към детайла. Преди да кликнете върху какъвто и да е линк, погледнете имейла на подателя. Изглежда ли официално? Има ли странни символи? Финансовата дисциплина включва и грижа за дигиталната ни собственост. Когато поддържате висока летва на сигурност, вие гарантирате, че вашите усилия в инвестициите и спестяванията няма да бъдат заличени от една невнимателна секунда в мрежата.